Plus que des outils
Votre Digital Workspace est-il mature ? Découvrez pourquoi la structure est plus importante que l’ajout d’outils et identifiez vos potentiels...
Contenu
Le travail hybride s’est imposé comme la norme dans les entreprises suisses. Avant la pandémie, environ 7 % des personnes actives travaillaient en télétravail ; fin 2025, ce chiffre atteint près de 25 %. Selon l’UBS Outlook Suisse (nau.ch), aucun retournement de tendance n’est attendu : la grande majorité des entreprises maintient le modèle actuel. Pour les responsables IT, la question n’est plus de savoir si les modèles de travail flexibles ont du sens ou quelle en est l’ampleur, mais bien une problématique opérationnelle : comment gérer et sécuriser de manière fiable un environnement de travail distribué sur de multiples sites, appareils et modes d’accès ?
des cyberattaques mondiales en 2025 visaient des collaborateurs en télétravail ou en mode hybride (itdeskuk.com)
Le modèle de sécurité classique, basé sur un périmètre réseau fermé, ne protège plus là où les collaborateurs travaillent réellement aujourd’hui.
Pour les entreprises suisses, la situation est d’autant plus critique que le niveau de menace est particulièrement élevé : selon le PwC Global Digital Trust Insights 2025, les responsables IT en Suisse identifient la sécurité cloud (49 %), les opérations de type hack-and-leak (41 %) et les ransomwares (39 %) comme les trois principaux risques – tous au-dessus de la moyenne mondiale.
La prise de conscience est donc bien réelle. Ce qui manque désormais, c’est une base structurelle solide permettant aux mesures de sécurité de produire un effet concret et durable.
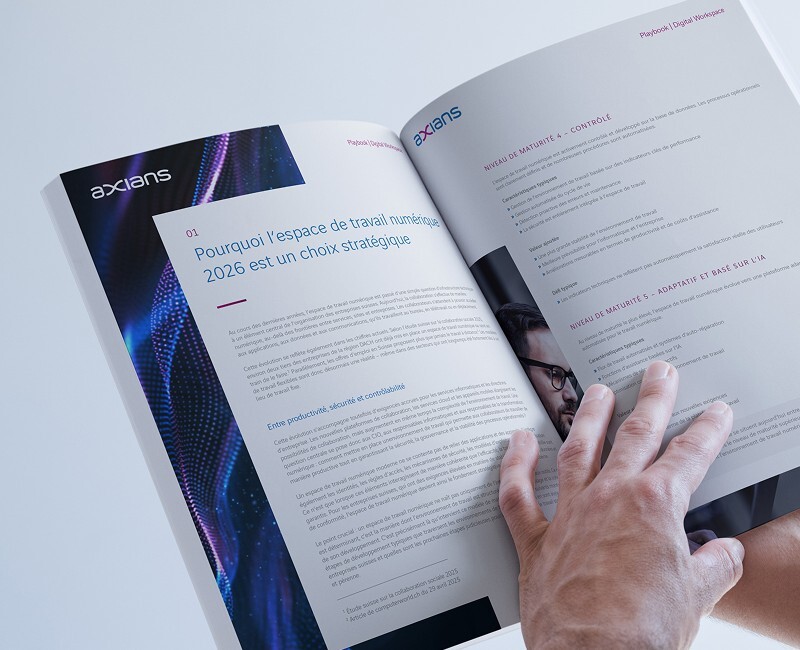
Le modèle de maturité de l’espace de travail numérique 2026 d’Axians montre à quel stade de développement se trouve généralement l’environnement de travail numérique des entreprises suisses – et quelles mesures sont nécessaires pour évoluer vers un espace de travail numérique sécurisé et maîtrisé.
Téléchargez-le gratuitement dès maintenant et évaluez votre propre niveau de maturité.
Les appareils non gérés, dépourvus de mise à jour automatique des correctifs et de politiques de sécurité, constituent un risque pour la sécurité. Sans connaître les accès aux appareils, il est impossible de les protéger efficacement.
Les réseaux domestiques et les connexions Wi-Fi publiques n’offrent pas le même niveau de protection que des environnements d’entreprise contrôlés.
Le manque de contrôle des droits d’accès crée surtout des failles de sécurité lors des changements de rôle ainsi que des entrées et sorties de collaborateurs.
Des solutions trop complexes ou trop lentes favorisent l’utilisation d’outils et de services cloud non autorisés par l’entreprise.
Les informations sont souvent réparties entre différents systèmes et espaces de stockage cloud, fréquemment sans responsabilités clairement définies ni contrôle de conformité. Au regard de la loi suisse sur la protection des données (LPD), cela comporte des risques importants considérables.
Ce que ces sources de risques ont en commun : elles découlent d’un manque de structure. Et elles ne peuvent pas être corrigées par un outil de sécurité supplémentaire, mais uniquement par un environnement de travail numérique conçu dès le départ pour être pilotable et maîtrisé.
L’élément déterminant réside dans l’interaction de trois composantes clés : l’identité, la gestion des appareils et la gouvernance.
Dans un environnement hybride, le modèle de périmètre classique ne suffit plus : l’identité des utilisateurs devient le nouveau périmètre de sécurité. Concrètement, cela implique une authentification multifacteur comme exigence de base pour tout accès, des décisions d’accès basées sur le contexte – état de l’appareil, localisation, comportement utilisateur – ainsi qu’une application systématique du principe du moindre privilège.
Ce dispositif doit être complété par des processus structurés d’onboarding, de changement de rôle et d’offboarding, afin que les droits d’accès correspondent en permanence au statut réel des collaborateurs.
Chaque appareil accédant à l’environnement de l’entreprise constitue un potentiel point d’attaque. Aucun device ne devrait donc obtenir l’accès sans conformité aux policies de sécurité, dès la première connexion et non uniquement après une configuration manuelle par l’IT.
Le patching automatisé et le monitoring continu permettent de combler proactivement les failles de sécurité. Un clair Lifecycle-Management garantit par ailleurs que chaque phase – de la provisioning jusqu’à l’decommissioning – est définie et traçable.
Les mesures techniques ne sont fiables que si elles sont intégrées dans des structures organisationnelles claires. Cela inclut des policies d’utilisation contraignantes pour les outils, les données et les devices, des responsabilités clairement définies pour l’exploitation et le développement, ainsi qu’une approche qui prend en compte dès le départ les exigences de la loi suisse sur la protection des données (LPD), et non comme un ajout a posteriori.
Axians accompagne les entreprises suisses dans la mise en place de ces structures, de l’évaluation initiale à l’architecture, jusqu’à l’exploitation continue. L’accent n’est pas mis sur des outils isolés, mais sur leur interaction : concepts d’identité et de sécurité, gestion centralisée des endpoints, provisioning automatisé des devices et modèles de gouvernance adaptés aux besoins réels de l’entreprise.
En tant que partenaire ICT implanté dans toute la Suisse, avec ses propres équipes et sites, Axians comprend les exigences concrètes en matière de protection des données, de conformité et de stabilité opérationnelle. En parallèle, l’expérience du réseau mondial VINCI Energies apporte des enseignements issus de projets dans différents secteurs et marchés, montrant comment des environnements de travail hybrides et sécurisés fonctionnent en pratique.
Votre Digital Workspace est-il mature ? Découvrez pourquoi la structure est plus importante que l’ajout d’outils et identifiez vos potentiels...
La cybersécurité est aujourd’hui une responsabilité de la direction. Découvrez pourquoi les entreprises suisses doivent gérer les cyberrisques de...
Pourquoi la qualité des données et leur intégration déterminent le succès de l’analytics, de l’automatisation et de l’IA. Comment les entreprises...